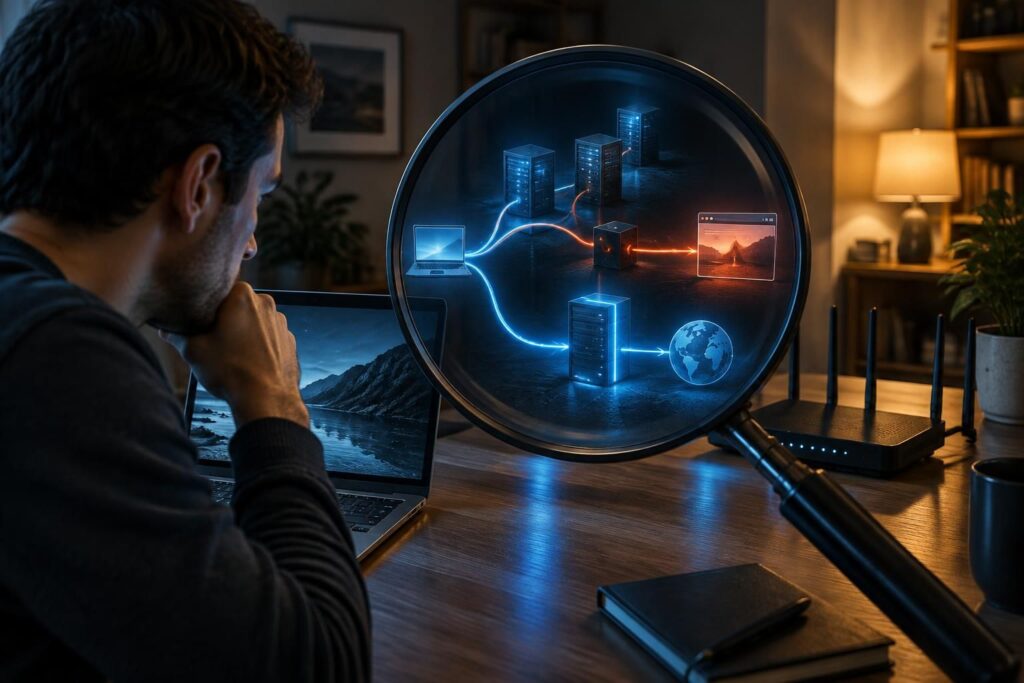
Un site qui affiche soudain une page de blocage ou ne se charge plus n’est pas forcément en panne : la réponse DNS peut avoir été modifiée par votre fournisseur d’accès à Internet. Ces DNS menteurs peuvent servir au filtrage, mais aussi rendre un blocage opaque et compliquer le diagnostic. Voici comment repérer une résolution DNS falsifiée, comprendre ce que révèlent les tests et choisir des protections adaptées.
L’article en bref
Une réponse DNS modifiée peut bloquer un domaine ou rediriger vers une autre page. Quelques vérifications permettent de distinguer un filtrage d’une panne et de choisir une solution adaptée.
- Repérer le signal : Comparez le résultat DNS de votre FAI avec celui d’un résolveur indépendant.
- Tester la résolution : Utilisez des commandes système et des tests de fuite DNS fiables.
- Choisir une protection : Essayez DNS over HTTPS ou DNS over TLS pour chiffrer les requêtes.
- Connaître les limites : Un changement de DNS ne garantit ni anonymat ni accès universel.
À retenir : un contrôle simple peut éclairer l’origine d’un blocage, sans remplacer une protection globale de la sécurité Internet.
DNS menteurs : comprendre le filtrage DNS par un FAI
Le DNS, ou système de noms de domaine, fonctionne comme un annuaire : il associe un nom lisible, comme un site web, à l’adresse IP nécessaire pour s’y connecter. Cette étape s’appelle la résolution DNS et se déroule généralement sans intervention de l’internaute.
Avec des DNS falsifiés, le serveur renvoie une réponse modifiée : une adresse incorrecte, une page d’avertissement ou aucune adresse exploitable. Un FAI peut appliquer ce filtrage pour répondre à une demande d’autorité ou mettre en œuvre une politique de blocage. Le résultat visible ressemble parfois à une panne, alors que la réponse a été volontairement altérée.
Un exemple souvent évoqué est celui d’un domaine comme t.me, auquel certains utilisateurs ont pu ne plus accéder tandis qu’une page de blocage s’affichait. Pour vérifier ce type de situation, il faut distinguer une réponse DNS anormale d’un problème de serveur, de navigateur ou de réseau.
Comment détecter un détournement DNS sur votre connexion
Un blocage isolé ne suffit pas à prouver un détournement DNS. Commencez par vérifier le même domaine sur un autre appareil et un autre réseau, par exemple en passant du Wi-Fi aux données mobiles. Si le site fonctionne sur le second réseau, le problème peut venir du routeur, du FAI ou des paramètres DNS du premier.
Sur ordinateur, des outils comme nslookup ou dig permettent d’interroger un résolveur et d’observer la réponse. Comparez le résultat obtenu avec le DNS automatique du réseau et un serveur DNS alternatif réputé. Une adresse différente n’est pas automatiquement suspecte : les réseaux de diffusion de contenu et les régions géographiques peuvent légitimement produire des réponses variées.
Les tests de fuite DNS en ligne indiquent quels serveurs semblent traiter les requêtes de votre navigateur. Ils sont particulièrement utiles lorsque vous utilisez un VPN : si les requêtes passent encore par les serveurs de votre FAI, le tunnel ne prend peut-être pas en charge le DNS comme prévu. Recommencez le test après une reconnexion ou un changement de réseau, car une vérification ponctuelle ne garantit pas le comportement futur.
Lire les résultats sans confondre filtrage et panne
Si le serveur du FAI renvoie une adresse de blocage, tandis qu’un autre résolveur fournit une réponse cohérente, un filtrage DNS devient plausible. En revanche, une erreur identique sur plusieurs résolveurs peut indiquer que le domaine est indisponible ou que le problème se situe ailleurs.
Pour consigner le diagnostic, notez le domaine testé, l’heure, le réseau utilisé et les réponses obtenues. Cette démarche simple évite de conclure trop vite à une falsification et facilite la discussion avec l’assistance technique de votre opérateur.
DNS over HTTPS et DNS over TLS : chiffrer les requêtes
Les protocoles DNS over HTTPS (DoH) et DNS over TLS (DoT) chiffrent les échanges entre l’appareil et le résolveur compatible. Ils réduisent la possibilité qu’un intermédiaire sur le trajet lise ou modifie directement les requêtes DNS non chiffrées.
Le DoH passe par une connexion HTTPS, souvent utilisée pour les sites web. Le DoT chiffre les requêtes DNS au moyen du protocole TLS, conçu pour sécuriser les communications réseau. Ces réglages se trouvent selon les cas dans le navigateur, le système d’exploitation ou le routeur.
Le chiffrement DNS ne rend pas la navigation anonyme et ne garantit pas l’accès à un site bloqué. Le fournisseur du résolveur choisi peut voir les requêtes qu’il traite, tandis que le FAI peut toujours observer d’autres éléments de connexion. Pour la vie privée, le choix du service et sa politique de conservation des données comptent autant que le protocole.
Serveurs DNS alternatifs : réglages et limites à connaître
Il est possible de remplacer les DNS automatiques du réseau par des serveurs DNS alternatifs, proposés notamment par des fournisseurs indépendants. À titre d’exemple, Cloudflare publie les adresses IPv4 1.1.1.1 et 1.0.0.1. Les réglages peuvent se faire sur un ordinateur, un téléphone ou le routeur, selon l’appareil et le système.
Sur Windows, ouvrez les propriétés de la connexion réseau, puis les paramètres du protocole IPv4. Choisissez l’option permettant de renseigner manuellement les adresses DNS, saisissez celles du service choisi et validez. Les intitulés varient selon la version de Windows : vérifiez les instructions officielles de votre système et du fournisseur DNS avant toute modification.
Changer de résolveur peut aider à déterminer si le blocage provient du DNS fourni par le FAI. Cela ne contourne pas tous les mécanismes de filtrage : un blocage par adresse IP, par nom de domaine dans le navigateur ou au niveau du service peut rester actif. Le choix d’un DNS alternatif implique aussi de confier vos requêtes à un autre opérateur.
| Méthode | Ce qu’elle apporte | Limite principale |
|---|---|---|
| Changer de résolveur | Permet de comparer les réponses DNS et d’éviter le DNS automatique du réseau. | Ne chiffre pas nécessairement les requêtes et ne garantit pas l’accès au site. |
| DNS over HTTPS | Chiffre les requêtes DNS dans une connexion HTTPS. | Le fournisseur du résolveur choisi reçoit les requêtes. |
| DNS over TLS | Protège les échanges DNS entre l’appareil et un service compatible. | La configuration dépend du système et du réseau. |
| VPN | Peut faire transiter les requêtes DNS dans un tunnel chiffré, selon sa configuration. | Une fuite reste possible si le DNS ou le coupe-circuit est mal réglé. |
Éviter les fuites DNS et renforcer la sécurité Internet
Le blocage DNS et la fuite DNS sont deux phénomènes différents. Dans le premier cas, une réponse peut être modifiée pour empêcher l’accès à un domaine ; dans le second, les requêtes passent par un serveur inattendu, par exemple celui du FAI alors qu’un VPN est actif. Les deux méritent une vérification, mais ne se corrigent pas toujours de la même manière.
Pour réduire les risques, vérifiez les paramètres du VPN, activez son coupe-circuit si cette fonction existe et contrôlez la prise en charge d’IPv6. Après une mise à jour, un changement de Wi-Fi ou une reconnexion VPN, refaites un test : un réglage fiable hier peut ne plus l’être après une modification du système.
- Comparez les réponses de plusieurs résolveurs avant d’attribuer le blocage à votre FAI.
- Choisissez un service DNS digne de confiance et consultez sa politique de confidentialité.
- Activez DoH ou DoT lorsque votre appareil et le résolveur le permettent.
- Testez votre connexion VPN pour vérifier que les requêtes DNS passent bien par le tunnel.
- Gardez une trace des résultats afin de repérer une évolution ou de demander de l’aide au support.
Enfin, le filtrage DNS n’est qu’une des méthodes possibles. Le blocage d’adresses IP ou de pages précises, ainsi que les mesures juridiques visant les hébergeurs, répondent à des logiques différentes et comportent leurs propres limites. Comprendre le mécanisme permet de diagnostiquer le problème sans confondre protection, filtrage et anonymat.
Questions fréquentes sur les DNS falsifiés par un FAI
Comment savoir si mon FAI falsifie une réponse DNS ?
Comparez la réponse du DNS automatique avec celle d’un résolveur indépendant, puis vérifiez si le domaine fonctionne sur un autre réseau. Une différence peut indiquer un filtrage, mais doit être interprétée avec prudence.
Changer de serveur DNS rend-il la navigation anonyme ?
Non. Le changement de résolveur ne masque pas à lui seul votre adresse IP ni l’ensemble de votre activité. Il confie aussi les requêtes DNS au fournisseur choisi.
DNS over HTTPS empêche-t-il tous les blocages ?
Non. DoH chiffre les requêtes entre l’appareil et le résolveur, mais ne neutralise pas les blocages effectués par adresse IP ou par d’autres méthodes.
Pourquoi faire un test de fuite DNS avec un VPN ?
Le test vérifie quel résolveur traite vos requêtes. Si elles passent par le DNS du FAI plutôt que par celui du VPN, votre configuration peut laisser fuiter des informations sur les domaines consultés.
Je suis Léa Marchand, rédactrice spécialisée en formation et compétences numériques. J’aide celles et ceux qui veulent apprendre à coder, se reconvertir ou faire grandir leur carrière à décrypter les bons parcours, les financements et les métiers de la tech. J’écris clair, sans jargon, avec des méthodes qui marchent.